Merangkum laporan, menyiapkan draf proposal, hingga mencari informasi dari dokumen internal kini bisa lebih praktis dengan bantuan generative AI (GenAI). Saat pekerjaan menumpuk dan waktu terbatas, tim bisa memperoleh bahan awal lebih cepat untuk ditinjau dan dikembangkan.
Di balik kemudahan itu, informasi yang dibagikan ke layanan AI mudah luput dari perhatian. Potongan kontrak, data pelanggan, hingga kode aplikasi dapat ikut terkirim melalui prompt atau dokumen yang diunggah. Jika layanan yang digunakan belum ditinjau perusahaan, tim IT bisa kesulitan mengawasi bagaimana data sensitif tersebut diproses.
Karena itu, perusahaan perlu menerapkan GenAI security yang mencakup perlindungan data, pengaturan hak akses, dan kebijakan penggunaan AI. Dalam artikel ini, kita akan membahas risiko yang perlu diantisipasi, peran setiap lapisan keamanan, serta langkah praktis untuk menjaga penggunaan AI tetap aman di lingkungan kerja.
Apa Risiko GenAI bagi Data Perusahaan?
Kemudahan menggunakan AI membuat batas antara pekerjaan sehari-hari dan pemrosesan data sensitif semakin tipis. Permintaan yang terlihat sederhana dapat melibatkan isi kontrak, kode aplikasi, atau informasi nasabah. Dua risiko berikut menunjukkan mengapa AI security perlu menjadi bagian dari penggunaan AI di perusahaan.
Kebocoran Data melalui Prompt Injection dan Ingestion Data
Prompt injection terjadi ketika instruksi berbahaya memengaruhi perilaku aplikasi AI, misalnya melalui dokumen yang dibacanya. Serangan ini dapat mendorong pengungkapan informasi atau tindakan di luar tujuan awal aplikasi.
Risiko juga muncul saat ingestion, yaitu pemasukan dokumen ke sumber pengetahuan AI. Jika izin aksesnya terlalu luas, aplikasi dapat mengambil dan menampilkan informasi kepada pengguna yang tidak berhak.
Shadow AI dan Risiko Kepatuhan UU PDP
Shadow AI adalah penggunaan aplikasi AI tanpa persetujuan atau pengawasan perusahaan. Contohnya, karyawan mengunggah daftar pelanggan melalui akun pribadi untuk mempercepat pekerjaan.
Perusahaan kemudian kesulitan mengetahui lokasi pemrosesan, masa penyimpanan, dan pihak yang dapat mengakses data. Jika melibatkan data pribadi, kondisi ini menyulitkan pemenuhan kewajiban UU PDP terkait dasar pemrosesan, keamanan, dan transfer data ke luar Indonesia.
Dua Fondasi Keamanan GenAI untuk Perusahaan
Pengamanan perlu mengikuti data dan identitas pengguna hingga ke aplikasi serta layanan model yang digunakan. Saat mengevaluasi arsitektur, perusahaan perlu menentukan informasi yang boleh diproses, pihak yang berhak mengaksesnya, dan kontrol yang berlaku sepanjang interaksi. Mulailah dari perlindungan data dan ketepatan hak akses.
1. Data Loss Prevention untuk Interaksi LLM
Model large language model (LLM) membutuhkan kontrol terhadap informasi yang diprosesnya. Klasifikasikan data sebagai publik, internal, atau rahasia, lalu tentukan batas penggunaannya. Data loss prevention atau DLP membantu memeriksa prompt dan unggahan untuk mendeteksi informasi sensitif serta menerapkan tindakan sesuai kebijakan, seperti memblokir pengiriman.
Minimalkan data yang dikirim dan gunakan masking jika diperlukan. Penyamaran sebagian informasi tetap perlu dievaluasi karena belum tentu menghilangkan kemungkinan identifikasi ulang.
2. Akses Identitas Berdasarkan Least Privilege
Prinsip least privilege memberikan akses sebatas kebutuhan pekerjaan. Karyawan yang menggunakan aplikasi AI belum tentu membutuhkan seluruh dokumen perusahaan.
Izin perlu ditinjau saat karyawan berpindah peran atau keluar. Pada aplikasi yang mengambil informasi dari sumber internal, pembatasan akses juga harus diterapkan saat pengambilan dokumen agar jawaban AI mengikuti hak pengguna.
Keamanan GenAI Berlapis dengan Zscaler, Okta, dan Amazon Bedrock
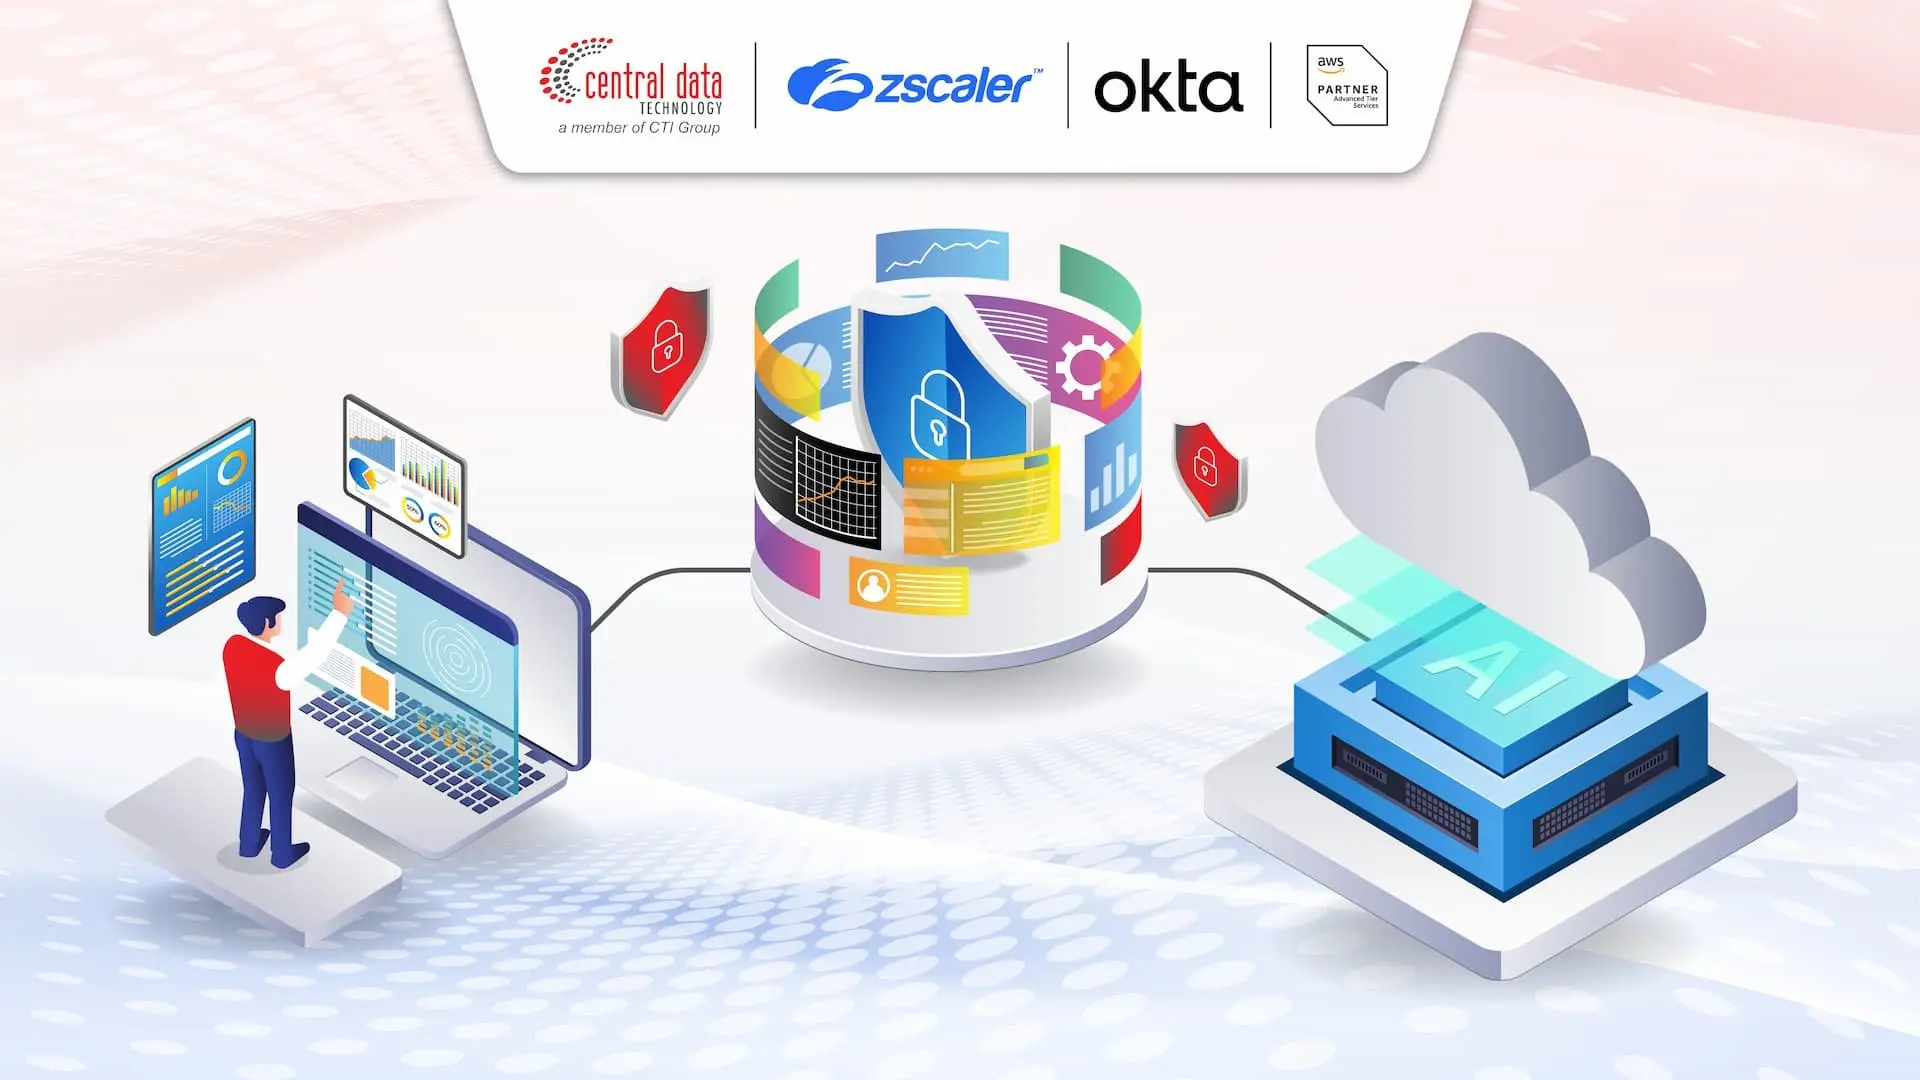
GenAI security memerlukan pertahanan berlapis yang menghubungkan pengawasan lalu lintas data, tata kelola identitas, dan lingkungan pemrosesan model. Zscaler, Okta, serta Amazon Bedrock dapat mendukung kebutuhan tersebut melalui fungsi masing-masing. Penerapannya perlu direncanakan sesuai arsitektur dan kebijakan perusahaan. Berikut pembagian perannya.
Zscaler DLP dan AI Security untuk Perlindungan Data
Zscaler AI Access Security membantu mengidentifikasi penggunaan aplikasi GenAI, termasuk shadow AI, serta memberikan visibilitas terhadap prompt. Kebijakan dapat membatasi aplikasi yang diizinkan dan memblokir layanan yang tidak sesuai ketentuan perusahaan.
Kemampuan inline DLP memeriksa interaksi yang tercakup dalam penerapan untuk membantu memblokir pengiriman data sensitif atau unggahan dokumen rahasia. Cakupannya mengikuti aplikasi, jalur akses, dan modul yang digunakan. Prinsip zero trust melengkapi pendekatan ini dengan verifikasi berdasarkan identitas, perangkat, dan konteks akses.
Okta Identity Governance untuk Tata Kelola Akses
Okta Identity Governance membantu mengatur permintaan, persetujuan, dan peninjauan akses melalui Access Requests serta Access Certifications. Pengelolaan siklus hidup identitas mendukung pemberian dan pencabutan akses sesuai perubahan status karyawan.
Riwayat permintaan dan evaluasi izin membantu tim menelusuri keputusan akses untuk kebutuhan audit. Tata kelola ini dapat dilengkapi autentikasi adaptif melalui kemampuan Okta lain sesuai kebutuhan, sementara izin terhadap sumber daya tetap mengikuti integrasi yang diterapkan.
Amazon Bedrock untuk Pemrosesan AI yang Terkontrol
Amazon Bedrock menyediakan layanan terkelola untuk membangun aplikasi GenAI dengan berbagai foundation model. AWS menyatakan masukan dan respons inferensi layanan ini tidak digunakan untuk melatih model AWS maupun pihak ketiga. Ketentuan retensi tetap perlu diperiksa berdasarkan model dan pengaturan layanan.
AWS PrivateLink menyediakan koneksi privat dari jaringan perusahaan di AWS (VPC) ke layanan Bedrock tanpa melewati internet publik. Bedrock Guardrails juga dapat dikonfigurasi untuk memblokir atau menyamarkan informasi sensitif pada masukan dan respons. Perusahaan tetap perlu mengatur hak akses, retensi, serta pencatatan aktivitas sesuai kebutuhan.
Tabel berikut merangkum hubungan antara lapisan keamanan dan manfaatnya.
Lapisan Keamanan | Solusi | Kontrol Utama | Manfaat bagi Perusahaan |
|---|---|---|---|
Data dan aplikasi | Zscaler DLP dan AI Security | Visibilitas penggunaan AI, kontrol aplikasi, dan pemeriksaan prompt | Mengurangi risiko pengiriman data sensitif ke layanan yang tidak disetujui |
Identitas dan akses | Okta Identity Governance | Persetujuan akses, peninjauan izin, dan pengelolaan siklus identitas | Membantu menjaga akses sesuai kebutuhan pekerjaan dan mendukung audit |
Pemrosesan model | Amazon Bedrock | Kontrol akses, koneksi privat, dan guardrails yang dikonfigurasi | Mendukung pengembangan aplikasi GenAI dengan kontrol keamanan dan privasi |
Bagaimana Menyusun Kebijakan Penggunaan GenAI yang Aman?
Kebijakan akan lebih mudah dijalankan ketika karyawan memahami batas penggunaan sekaligus memiliki sarana untuk bekerja. Tentukan aplikasi yang disetujui, kategori data yang boleh diproses, penanggung jawab persetujuan, dan prosedur pelaporan insiden. Dua langkah berikut membantu menerapkannya dalam kegiatan sehari-hari.
Sediakan Lingkungan AI Terkontrol bagi Karyawan
Berikan karyawan akses ke aplikasi AI yang telah ditinjau perusahaan, dengan izin sesuai peran dan panduan penggunaan yang mudah dipahami. Sertakan contoh yang dekat dengan pekerjaan sehari-hari, seperti menghapus informasi yang dapat mengidentifikasi pelanggan sebelum meminta ringkasan dokumen.
Peninjauan layanan juga perlu mencakup ketentuan penyedia mengenai pemrosesan, retensi, dan lokasi data. Jika penggunaannya melibatkan pemrosesan data pribadi berisiko tinggi, perusahaan perlu melakukan penilaian dampak pelindungan data sesuai UU PDP.
Audit dan Pantau Aktivitas AI secara Berkelanjutan
Korelasikan log Zscaler, Okta, dan AWS dalam pemantauan operasi keamanan atau SecOps untuk menelusuri pelanggaran kebijakan serta perubahan akses yang mencurigakan.
Pada Amazon Bedrock, pencatatan masukan dan respons melalui model invocation logging dinonaktifkan secara bawaan sehingga perlu diaktifkan sesuai kebutuhan. Batasi akses terhadap catatan tersebut dan tentukan retensinya karena log juga dapat memuat informasi sensitif.
Pertanyaan Umum tentang Keamanan GenAI
Saat mulai menerapkan GenAI security, perusahaan biasanya menghadapi pertanyaan tentang perlindungan data, pilihan layanan, dan kewajiban hukum. Jawaban berikut membantu memperjelas keputusan yang perlu diambil.
Bagaimana Mencegah Kebocoran Rahasia Bisnis saat Menggunakan GenAI?
Terapkan klasifikasi data, gunakan aplikasi yang disetujui, batasi akses, dan aktifkan DLP sesuai kebijakan. Zscaler dapat mendukung kontrol penggunaan aplikasi serta pemeriksaan prompt, sementara karyawan perlu memahami informasi yang boleh dibagikan.
Bagaimana Amazon Bedrock Membantu Melindungi Data Perusahaan?
Kebijakan GenAI security akan lebih mudah dijalankan ketika karyawan memahami batas penggunaan sekaligus memiliki sarana untuk bekerja. Tentukan aplikasi yang disetujui, kategori data yang boleh diproses, penanggung jawab persetujuan, dan prosedur pelaporan insiden.
Apakah UU PDP Berlaku untuk Penggunaan AI Internal?
Ya, jika penggunaannya melibatkan pemrosesan data pribadi. Perusahaan wajib memiliki dasar pemrosesan yang sah, tujuan yang jelas, dan langkah pengamanan yang sesuai. Persetujuan eksplisit merupakan salah satu dasar pemrosesan yang diatur UU PDP.
Perkuat Tata Kelola GenAI Bersama CDT
Sudahkah penggunaan GenAI di perusahaan didukung kontrol data dan akses yang sesuai? Sebagai bagian dari CTI Group, Central Data Technology (CDT) siap mendampingi perusahaan menilai kebutuhan keamanan dan menentukan solusi yang tepat.
Dengan dukungan solusi Zscaler, Okta Identity Governance, dan Amazon Bedrock, perusahaan dapat memperkuat GenAI security melalui perlindungan data, tata kelola identitas, serta lingkungan AI yang terkontrol.
Hubungi tim CDT untuk mendiskusikan langkah penerapan yang sesuai dengan kebutuhan bisnis.
Author: Danurdhara Suluh Prasasta
CTI Group Content Writer