Ketika aplikasi dan data enterprise tersebar di public cloud, data center, edge, hingga on premises, menjaga keamanan seluruh environment menjadi semakin kompleks. Setiap lokasi memiliki workload, koneksi, dan kebutuhan akses yang berbeda, sementara semuanya harus tetap dapat dikelola secara konsisten.
Kondisi tersebut menjadi salah satu karakteristik distributed cloud, yaitu ketika layanan dan infrastruktur cloud ditempatkan di berbagai lokasi tetapi tetap dikelola secara terpusat. Bagi perusahaan, model ini menawarkan fleksibilitas untuk menempatkan aplikasi dan workload di lokasi yang paling sesuai dengan kebutuhan bisnis.
Namun, semakin luas infrastrukturnya, semakin banyak pula area yang harus dilindungi. Tidak ada lagi satu perimeter jaringan yang dapat menjadi batas keamanan utama. Ketika satu endpoint berhasil ditembus, attacker bisa mencari jalur menuju workload, aplikasi, atau data lain yang masih dapat diakses.
Itulah mengapa keamanan distributed cloud perlu dibangun dari beberapa sisi sekaligus, mulai dari membatasi pergerakan di dalam jaringan, mengatur akses pengguna, melindungi aplikasi dan API, hingga memastikan data tetap tersedia ketika serangan berhasil menembus sistem.
Mengapa Arsitektur Distributed Cloud Rentan Terhadap Ransomware dan Lateral Movement?
Dalam model keamanan tradisional, jaringan internal sering diperlakukan sebagai area yang lebih terpercaya setelah pengguna atau perangkat melewati perimeter. Pola seperti ini semakin sulit dipertahankan ketika aplikasi dan data sudah tersebar di berbagai environment.
Sebuah aplikasi dalam distributed cloud dapat terhubung dengan database, API, service, dan workload lain yang berada di lokasi berbeda. Semakin banyak koneksi yang terbentuk, semakin banyak pula jalur yang mungkin dimanfaatkan attacker.
Risikonya menjadi lebih besar ketika salah satu endpoint atau workload berhasil dikompromikan. Attacker dapat mencoba berpindah dari satu resource ke resource lainnya untuk mencari akses yang lebih tinggi atau menemukan data yang bernilai. Aktivitas ini dikenal sebagai lateral movement dan sering menjadi bagian penting dalam serangan ransomware.
Memperkuat perimeter saja tidak cukup untuk menghentikan pergerakan tersebut. Organisasi perlu membatasi apa yang dapat dilakukan sebuah user, device, atau workload setelah berhasil mendapatkan akses. Pendekatan ini menjadi dasar Zero Trust, yang mana setiap akses perlu diverifikasi, dan setiap resource hanya dapat dijangkau jika memang diperlukan.
Membatasi Lateral Movement dengan Microsegmentation Berbasis AI
Salah satu cara prevent ransomware lateral movement adalah dengan membatasi komunikasi antar-workload melalui microsegmentation.
Bayangkan jaringan internal sebagai sekumpulan ruangan dengan akses yang berbeda. Application server hanya perlu berkomunikasi dengan database dan service tertentu. Tidak ada alasan bagi workload lain untuk memiliki jalur komunikasi yang sama. Microsegmentation menerapkan prinsip tersebut secara digital dengan membuat aturan akses yang lebih granular di antara workload.
Akamai Guardicore Segmentation membantu tim security mendapatkan gambaran mengenai bagaimana aplikasi dan workload saling terhubung melalui continuous discovery, application dependency mapping, serta visibility terhadap traffic. Informasi tersebut membantu menentukan komunikasi mana yang memang dibutuhkan dan mana yang sebaiknya dibatasi.
Kemampuan terbaru Guardicore juga memanfaatkan AI untuk memahami application behavior, membantu membuat dan menjelaskan segmentation policy, serta mensimulasikan dampaknya sebelum policy diterapkan. Hal ini dapat mempermudah tim security mengembangkan microsegmentation Zero Trust tanpa harus mengandalkan proses manual untuk memahami seluruh dependency yang ada.
Perlindungan pun tidak berhenti pada traffic yang datang dari luar. Dengan mengontrol east-west traffic, organisasi dapat membatasi komunikasi antar-server, aplikasi, dan workload sehingga kompromi pada satu bagian tidak langsung membuka jalan ke bagian lainnya.
Jelajahi Solusi Akamai Lainnya.https://www.centraldatatech.com/id/akamai/
Meningkatkan Keamanan Anda dari VPN Tradisional ke ZTNA
Bagaimana dengan pengguna yang perlu mengakses aplikasi dari luar jaringan?
VPN tradisional menghubungkan pengguna ke jaringan terlebih dahulu. Setelah koneksi terbentuk, akses terhadap resource kemudian dikontrol melalui konfigurasi jaringan. Dalam environment hybrid dan multi-cloud yang memiliki banyak aplikasi dan lokasi, model seperti ini dapat membuat akses jaringan menjadi lebih luas dari kebutuhan sebenarnya.
Zscaler Zero Trust Exchange menawarkan cara yang berbeda. Pengguna tidak perlu mendapatkan akses ke seluruh jaringan hanya untuk membuka satu aplikasi. Akses dapat diberikan secara spesifik berdasarkan identitas pengguna, konteks, dan policy yang berlaku.
Dengan identity-based access control, sistem dapat menentukan siapa yang boleh mengakses aplikasi tertentu, dari perangkat mana, dan dalam kondisi seperti apa. Pengguna kemudian dapat terhubung langsung ke resource yang dibutuhkan tanpa mengekspos seluruh jaringan internal.
Model ini menjadikan Zero Trust Exchange salah satu opsi VPN alternative for enterprise, terutama bagi organisasi yang memiliki pengguna, aplikasi, dan workload yang tersebar di berbagai environment.
Melindungi Web Application dan API di Lingkungan Multi-Cloud
Setelah network dan user access terlindungi, aplikasi yang terhubung ke internet tetap membutuhkan pertahanan tersendiri.
Web application dan API merupakan target yang menarik bagi attacker karena keduanya menjadi pintu masuk menuju layanan dan data perusahaan. Risiko tersebut semakin kompleks ketika aplikasi berjalan di AWS, Azure, Google Cloud, data center, maupun edge.
Mengelola security policy secara terpisah di setiap environment juga dapat meningkatkan beban operasional. Perbedaan konfigurasi antar-cloud bahkan dapat menciptakan celah yang tidak mudah terlihat.
F5 Distributed Cloud WAAP dirancang untuk memberikan perlindungan bagi web application dan API di berbagai cloud, on premises, dan edge environment. Kapabilitasnya mencakup WAF, DDoS mitigation, bot defense, dan API security dalam satu platform.
Perlindungan tersebut mencakup berbagai ancaman seperti OWASP Top 10, Layer 7 DDoS, malicious bots, dan automated attacks. F5 juga memanfaatkan behavioral protection serta AI-powered risk scoring untuk membantu security team membedakan aktivitas berbahaya dari traffic yang legitimate.
Bagi perusahaan dengan application footprint yang tersebar, kemampuan ini membantu menjaga policy dan visibility tetap konsisten tanpa harus membangun perlindungan yang sepenuhnya berbeda untuk setiap environment.
Menjaga Data Tetap Resilient dengan Immutable Storage
Tidak semua serangan dapat dihentikan sebelum mencapai production environment. Ketika hal tersebut terjadi, perusahaan perlu memiliki data yang tetap dapat dipercaya dan dipulihkan.
Immutable storage menjadi salah satu bagian penting dalam strategi tersebut. Melalui WORM (write once, read many) dan retention policy, data dapat dikunci sehingga tidak dapat dimodifikasi atau dihapus selama periode yang telah ditentukan.
Hitachi Content Platform (HCP) menyediakan kemampuan object storage dengan retention dan immutability untuk menjaga integritas data. Ketika production environment atau backup tertentu berhasil dikompromikan, salinan data yang terlindungi dapat menjadi sumber recovery yang lebih aman karena tidak mudah diubah oleh attacker.
Inilah alasan data resilience perlu menjadi bagian dari security strategy. Tujuannya bukan hanya mencegah serangan, tetapi memastikan bisnis memiliki data yang dapat digunakan untuk kembali beroperasi ketika insiden terjadi.
Immutable storage juga dapat mendukung kebutuhan data governance dan retention. Untuk kebutuhan compliance, implementasinya tetap perlu disesuaikan dengan regulasi dan kebijakan yang berlaku, termasuk persyaratan terkait perlindungan data berdasarkan UU PDP.
Jelajahi Solusi Hitachi Vantara Lainnya.
Membangun Arsitektur Distributed Cloud Security Bersama CDT
Distributed cloud memberikan perusahaan kebebasan untuk menempatkan aplikasi dan workload sesuai kebutuhan. Di sisi lain, model ini membuat security tidak bisa lagi bergantung pada satu perimeter atau satu solusi.
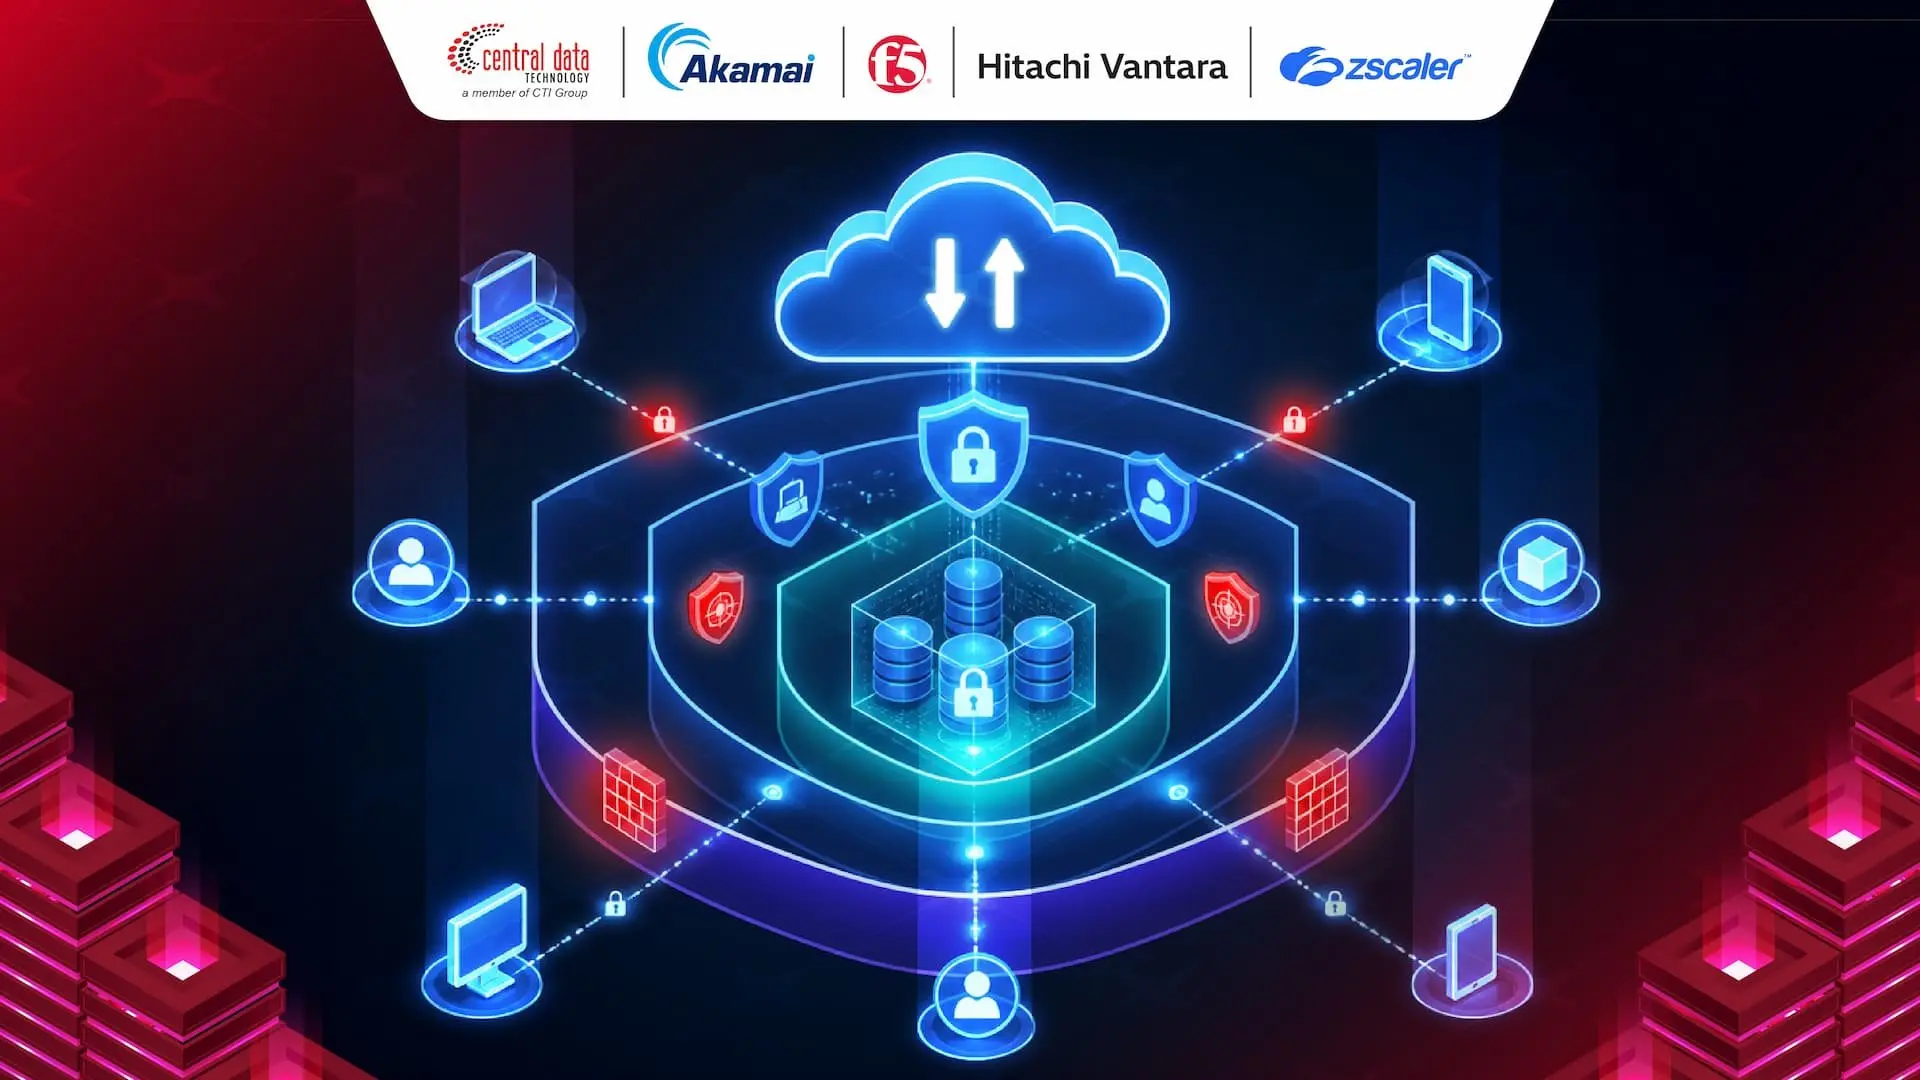
Setiap lapisan memiliki peran yang berbeda. Akamai Guardicore Segmentation membantu membatasi lateral movement melalui microsegmentation. Zscaler Zero Trust Exchange mengatur akses pengguna berdasarkan identitas dan policy. F5 Distributed Cloud WAAP melindungi web application dan API di berbagai environment, sedangkan Hitachi Content Platform membantu menjaga data tetap resilient melalui immutable storage.
Kombinasi tersebut membentuk strategi defense in depth yang mencakup berbagai titik risiko, mulai dari user access dan east-west traffic hingga application protection dan data recovery.
Sebagai bagian dari CTI Group, Central Data Technology (CDT) dapat membantu enterprise mengintegrasikan solusi-solusi tersebut ke dalam arsitektur distributed cloud yang sesuai dengan kebutuhan infrastructure dan security mereka.
Jika organisasi Anda sedang memperluas hybrid atau multi-cloud environment, aspek keamanan sebaiknya sudah dipertimbangkan sejak tahap perancangan. Dengan fondasi security yang tepat, distributed cloud infrastructure tidak hanya mendukung fleksibilitas dan scalability, tetapi juga memiliki resilience yang lebih kuat ketika menghadapi ancaman siber.
Hubungi tim CDT untuk mendiskusikan strategi distributed cloud security yang sesuai dengan environment, kebutuhan, dan prioritas keamanan enterprise Anda.
Penulis: Wilsa Azmalia Putri
Content Writer CTI Group