Semakin banyak aplikasi SaaS, sistem on-premise, dan layanan cloud yang digunakan perusahaan, semakin kompleks pula pengelolaan identitas dan akses karyawan. Risiko ini bukan sekadar persoalan kenyamanan pengguna.
Kredensial yang telah dikompromikan menjadi vektor akses awal dalam sejumlah kasus pelanggaran. Hal ini menujukkan bahwa pengelolaan identitas dan kredensial harus menjadi bagian dari strategi keamanan perusahaan.
Melalui enterprise SSO strategy, perusahaan dapat memusatkan autentikasi ke berbagai aplikasi melalui satu platform identitas, sehingga karyawan tidak perlu berulang kali memasukkan kredensial untuk aplikasi yang mendukung integrasi SSO. Namun, satu pintu login saja tidak cukup untuk menjamin keamanan. Dengan mengintegrasikan prinsip Zero Trust dan Adaptive Authentication, perusahaan dapat menerapkan verifikasi tambahan berdasarkan konteks serta risiko akses.
Mengapa Enterprise Butuh Strategi Single Sign-On (SSO) Centralized?
Perusahaan modern mengandalkan berbagai aplikasi untuk mendukung operasional, kolaborasi, pengelolaan data, dan layanan pelanggan. Dalam lingkungan yang terdiri dari puluhan hingga ratusan aplikasi, pengelolaan akun dan autentikasi secara terpisah dapat meningkatkan beban administrasi IT sekaligus menyulitkan penerapan kebijakan keamanan yang konsisten.
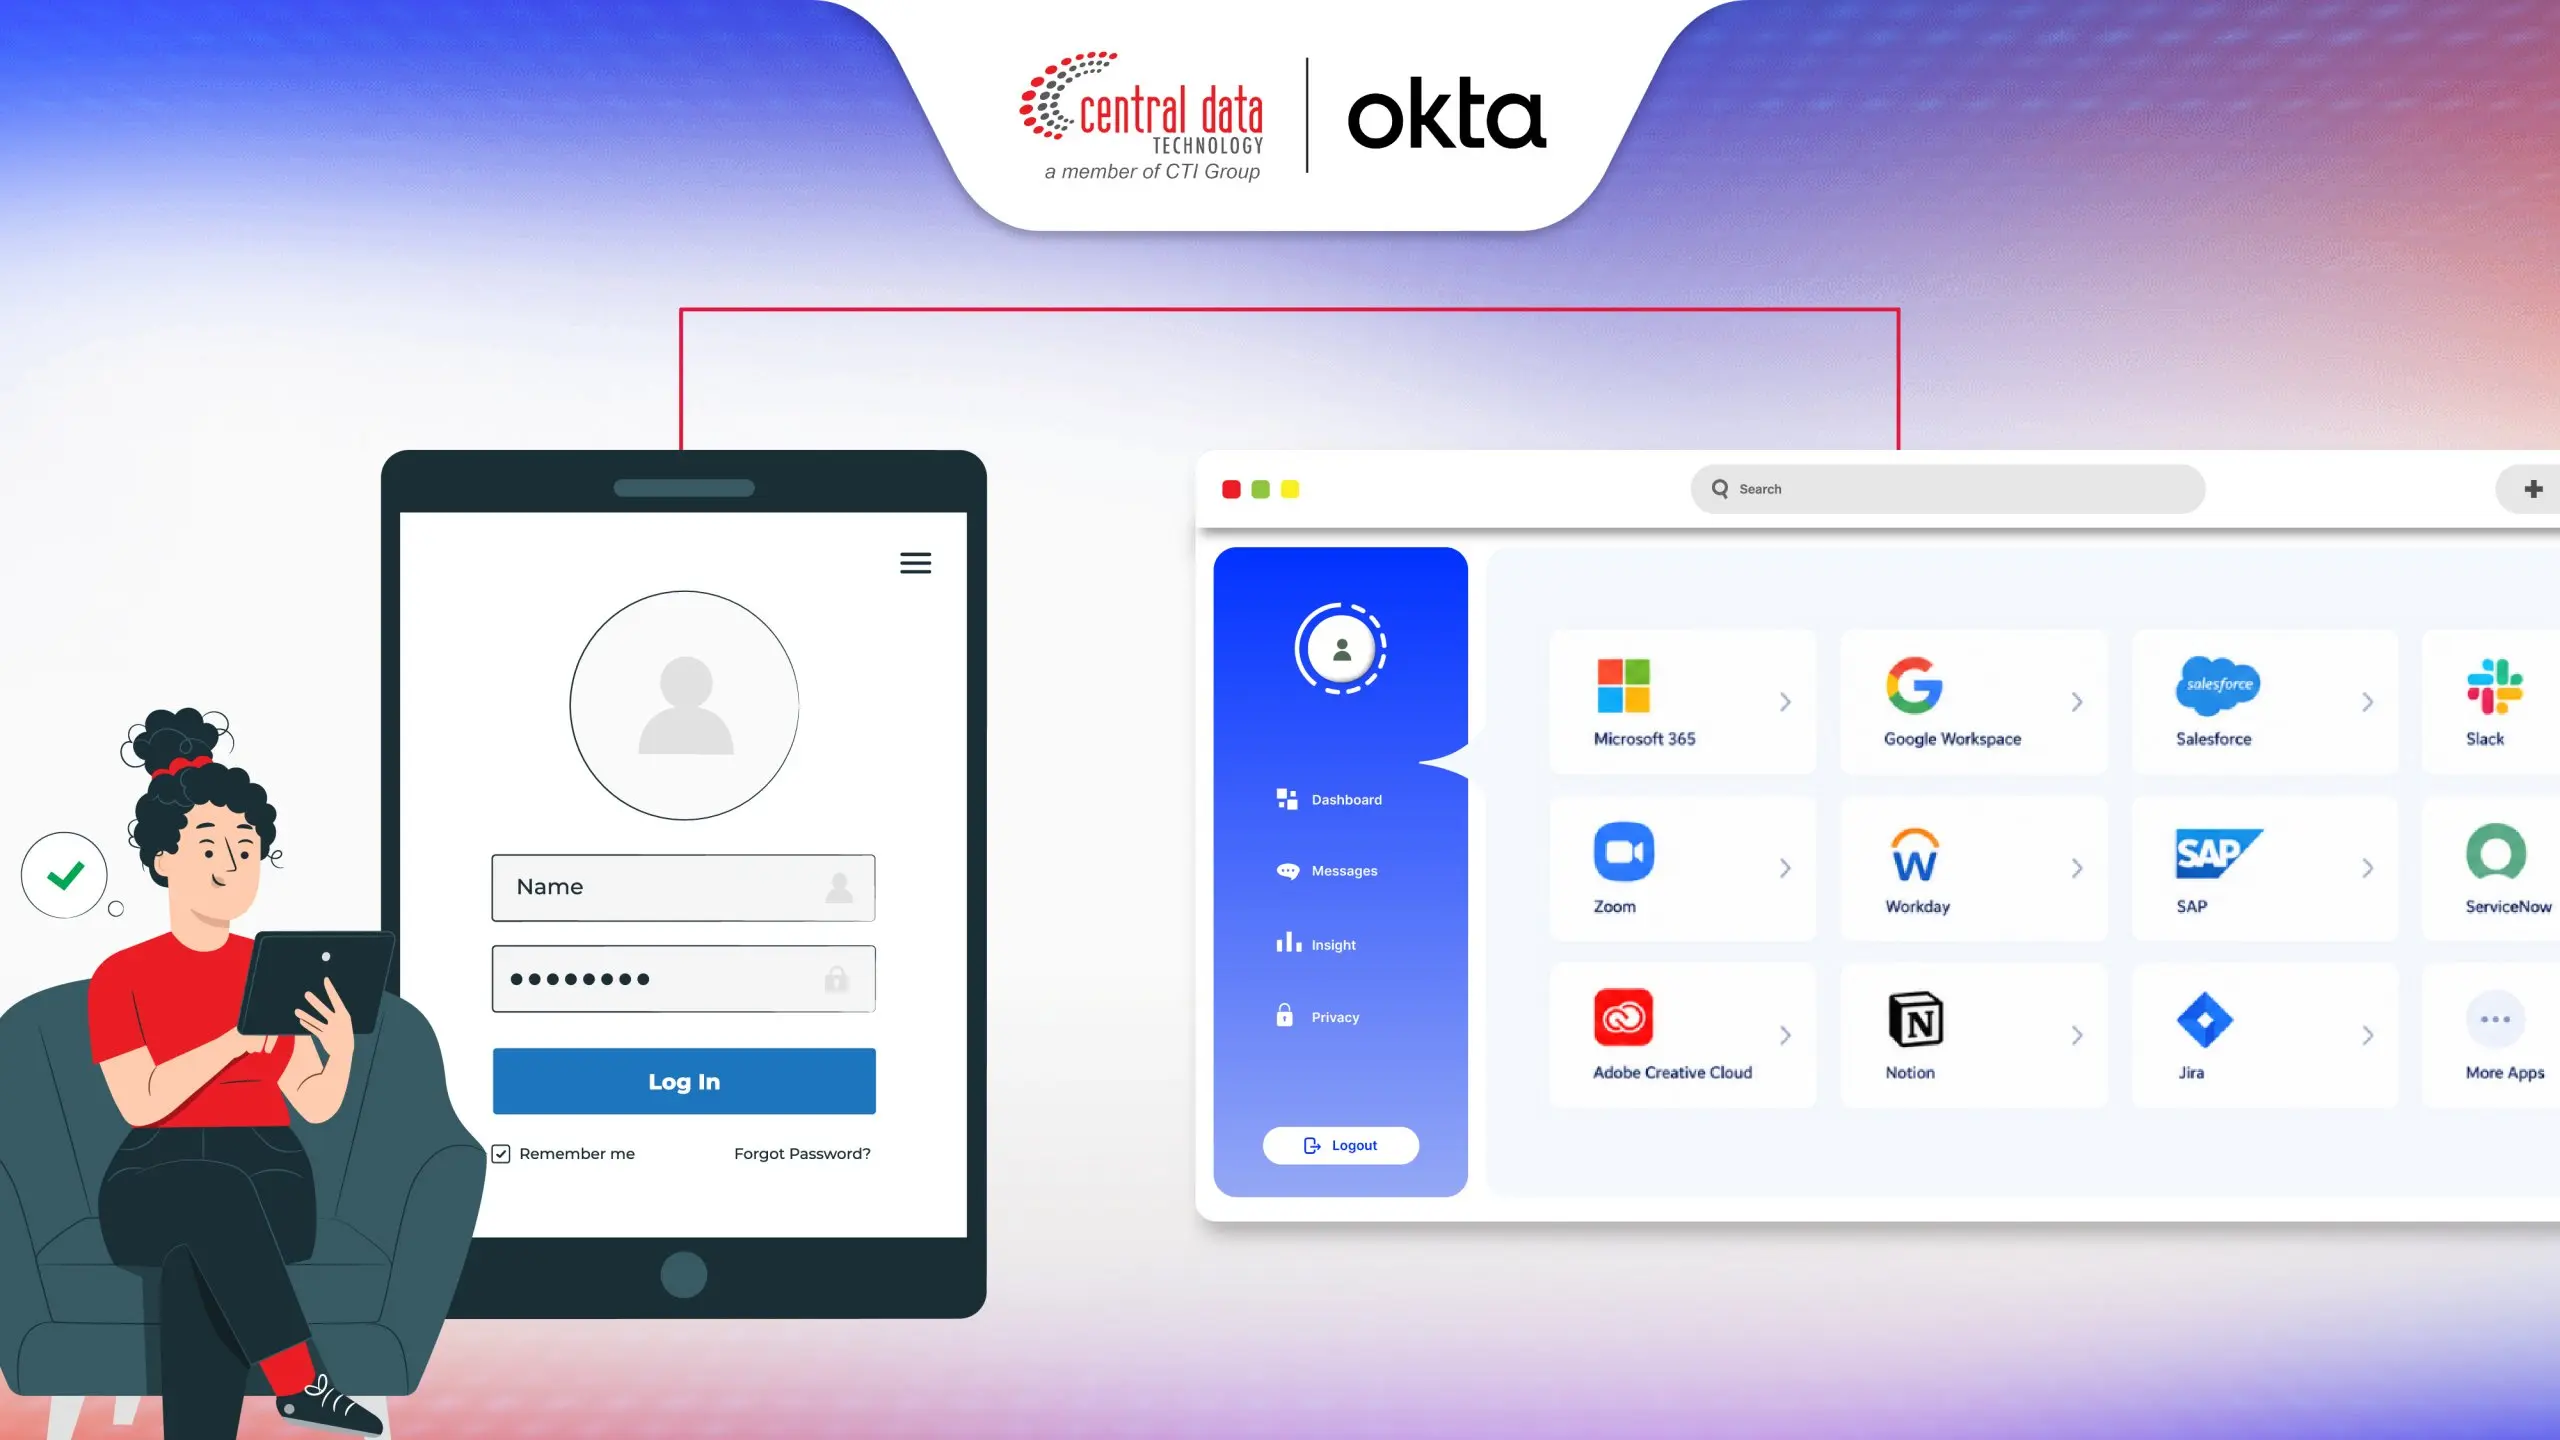
Di sinilah enterprise SSO strategy berperan. Single Sign-On (SSO) memungkinkan pengguna mengakses berbagai aplikasi yang terintegrasi setelah melakukan autentikasi melalui satu identity platform. Dengan centralized authentication, perusahaan dapat menyederhanakan kebutuhan login, memusatkan kebijakan akses, dan mengurangi ketergantungan pada banyak password aplikasi.
Bagi CIO, CTO, CISO, dan IT Manager, penerapan SSO bukan hanya tentang kenyamanan pengguna. Strategi ini juga menjadi bagian dari tata kelola identitas yang mencakup integrasi aplikasi, konsistensi kebijakan autentikasi, dan pengendalian akses berdasarkan peran pengguna.
Risiko Password Fatigue & Celah Keamanan Akses Karyawan
Password fatigue terjadi ketika pengguna harus mengingat dan mengelola terlalu banyak kombinasi username dan password untuk berbagai layanan. Dalam situasi ini, pengguna mungkin memilih password yang mudah ditebak, menggunakan kembali password yang sama, atau menyimpan kredensial dengan cara yang kurang aman. Risiko tersebut dapat memperbesar dampak pencurian kredensial.
Penerapan single sign-on membantu mengurangi kebutuhan memasukkan password secara terpisah pada setiap aplikasi yang mendukung SSO. Setelah pengguna berhasil melakukan autentikasi melalui identity provider, aplikasi yang terintegrasi dapat menerima hasil autentikasi sesuai protokol dan kebijakan yang berlaku.
Konsolidasi Akses Aplikasi On-Premises, SaaS, dan Multi-Cloud
Lingkungan IT enterprise sering kali menggabungkan aplikasi internal yang berjalan di data center perusahaan, aplikasi SaaS, serta layanan yang tersebar di beberapa cloud. Setiap aplikasi mungkin memiliki mekanisme autentikasi, struktur akun, dan persyaratan integrasi yang berbeda.
Enterprise SSO membantu menyatukan pengalaman autentikasi tersebut melalui centralized identity platform. Dengan integrasi yang tepat, pengguna dapat mengakses aplikasi yang telah ditetapkan untuk mereka tanpa harus melakukan login terpisah setiap kali berpindah layanan.
Dua komponen penting dalam pendekatan ini adalah:
Identity federation: memungkinkan identity provider dan aplikasi bertukar informasi autentikasi melalui mekanisme yang disepakati, sehingga aplikasi dapat mempercayai hasil autentikasi yang valid dari identity provider.
Application access management: membantu tim IT mengatur aplikasi yang dapat diakses pengguna, menerapkan kebijakan akses, serta mengelola penugasan aplikasi berdasarkan kebutuhan pekerjaan.
Okta Single Sign-On (SSO) membantu perusahaan menyederhanakan akses ke berbagai aplikasi enterprise melalui satu platform identitas terpusat. Setelah pengguna berhasil melakukan autentikasi, mereka dapat mengakses aplikasi yang telah terintegrasi tanpa harus memasukkan kredensial secara terpisah setiap kali berpindah aplikasi.
Pendekatan ini mendukung pengalaman autentikasi yang lebih konsisten di lingkungan SaaS, on-premise, dan aplikasi enterprise lainnya, sekaligus mengurangi beban pengguna dalam mengelola banyak password. Dari sisi pengelolaan IT, Okta SSO mendukung centralized authentication dan application access management untuk membantu tim IT mengelola integrasi aplikasi serta kebijakan akses dari satu platform.
Kemampuan identity federation memungkinkan pertukaran informasi autentikasi antara identity provider dan aplikasi yang terintegrasi. Dengan dukungan standar seperti SAML 2.0 dan OpenID Connect (OIDC), serta integrasi dengan lingkungan identitas enterprise yang kompatibel, perusahaan dapat membangun arsitektur akses yang lebih terstruktur sesuai kebutuhan aplikasinya.
Sentralisasi ini dapat membantu mengurangi password fatigue, menyederhanakan pengelolaan identitas, dan meningkatkan efisiensi ketika karyawan berpindah antar aplikasi bisnis. Namun, SSO tidak menghilangkan seluruh risiko pengambilalihan akun. Karena itu, penerapannya perlu disertai kebijakan autentikasi yang kuat, pengelolaan hak akses yang tepat, dan kontrol keamanan tambahan untuk melindungi identity platform sebagai titik penting dalam arsitektur akses perusahaan.
Menerapkan Prinsip Zero Trust dalam Strategi SSO Perusahaan
SSO menyederhanakan proses login, sedangkan Zero Trust mengatur bagaimana kepercayaan dan izin akses diberikan. Keduanya memiliki fungsi berbeda, tetapi dapat saling melengkapi dalam strategi keamanan identitas perusahaan.
Prinsip Zero Trust menekankan bahwa akses tidak boleh diberikan hanya karena pengguna berada di dalam jaringan perusahaan atau telah berhasil melakukan login sebelumnya. Setiap permintaan perlu dinilai berdasarkan identitas, kondisi akses, sensitivitas sumber daya, dan kebijakan yang berlaku.
Dalam enterprise SSO strategy, prinsip ini dapat diterapkan dengan menggabungkan centralized authentication, MFA, contextual access controls, dan evaluasi risiko. Hasilnya adalah akses yang lebih terstruktur tanpa menganggap seluruh sesi login otomatis aman.
Konsep Never Trust, Always Verify pada Identity Provider (IdP)
Never trust, always verify berarti perusahaan tidak boleh menganggap sebuah permintaan akses tepercaya hanya berdasarkan klaim identitas atau keberhasilan login dari sesi sebelumnya.
Identity provider (IdP) berperan dalam memverifikasi identitas pengguna dan menyediakan hasil autentikasi kepada aplikasi yang terintegrasi. Namun, autentikasi yang berhasil bukan berarti pengguna otomatis berhak mengakses seluruh aplikasi atau data perusahaan.
Penerapan Zero Trust pada identity layer dapat mencakup:
Verifikasi identitas: memastikan pengguna memenuhi persyaratan autentikasi yang ditetapkan.
Evaluasi konteks: mempertimbangkan informasi seperti perangkat, alamat IP, lokasi, dan pola perilaku login.
Penerapan hak akses minimum: membatasi pengguna pada aplikasi dan sumber daya yang diperlukan untuk menjalankan tugasnya.
Evaluasi ulang sesuai kebijakan: meminta autentikasi tambahan ketika kondisi atau risiko akses berubah.
Integrasi Adaptive Authentication & Contextual Access Controls
Adaptive Authentication memungkinkan perusahaan menyesuaikan persyaratan autentikasi berdasarkan konteks dan tingkat risiko sebuah permintaan akses. Pendekatan ini berbeda dari kebijakan statis yang selalu menerapkan persyaratan sama untuk setiap login, tanpa mempertimbangkan perubahan situasi.
Sebagai contoh, seorang karyawan yang mengakses aplikasi bisnis dari perangkat yang dikenal dan pola login yang wajar mungkin mengikuti proses autentikasi standar. Namun, ketika login terdeteksi berasal dari perangkat baru, lokasi yang tidak biasa, atau pola aktivitas yang mencurigakan, sistem dapat meminta MFA atau verifikasi tambahan sesuai kebijakan yang dikonfigurasi.
Adaptive Authentication tidak menggantikan seluruh kontrol keamanan. Efektivitasnya bergantung pada kualitas sinyal risiko, desain kebijakan, integrasi aplikasi, serta pemantauan dan penyesuaian secara berkala.
Okta Adaptive Authentication melengkapi pstrategi SSO dengan evaluasi risiko dan kebijakan autentikasi berbasis konteks, sehingga perusahaan dapat mendukung penerapan Zero Trust tanpa menerapkan tingkat friksi yang sama pada setiap permintaan akses. Ketersediaan kapabilitas tertentu bergantung pada produk, lisensi, integrasi, dan konfigurasi yang digunakan. Dengan begitu, keputusan autentikasi dapat diselaraskan dengan kebijakan keamanan dan kondisi akses yang dihadapi.
Melalui kebijakan autentikasi berbasis risiko, perusahaan dapat menetapkan respons yang berbeda sesuai kondisi yang terdeteksi. Sebagai contoh, login dari perangkat yang tidak dikenal atau pola aktivitas yang tidak biasa dapat memicu persyaratan autentikasi tambahan, seperti MFA, apabila didukung oleh konfigurasi dan kebijakan yang diterapkan. Pendekatan ini membantu tim IT dan security memperkuat kontrol pada akses yang berisiko lebih tinggi tanpa harus memberikan tingkat friksi yang sama pada seluruh aktivitas login.
Dalam strategi Zero Trust, Okta Adaptive Authentication mendukung prinsip bahwa akses perlu dievaluasi berdasarkan identitas, konteks, dan risiko, bukan semata-mata berdasarkan keberhasilan login sebelumnya. Ketika dikombinasikan dengan Okta SSO, perusahaan dapat menyatukan pengalaman akses aplikasi sekaligus menerapkan kontrol autentikasi yang lebih adaptif. Implementasi yang efektif tetap memerlukan konfigurasi kebijakan yang sesuai, evaluasi sinyal risiko, serta pengujian berkala agar perlindungan keamanan dan kenyamanan pengguna dapat berjalan seimbang.
Kerangka Kerja Migrasi ke Enterprise SSO Tanpa Disruptif
Migrasi ke Enterprise SSO sebaiknya dilakukan secara bertahap, terutama jika perusahaan mengandalkan aplikasi legacy, sistem internal yang kritis, dan beragam layanan cloud. Tujuannya adalah meningkatkan konsistensi autentikasi tanpa mengganggu operasional atau memutus akses pengguna yang masih dibutuhkan.
Berikut kerangka migrasi ke enterprise SSO:
Assessment lingkungan identitas: evaluasi identity provider yang digunakan, directory services, mekanisme autentikasi, kebijakan akses, serta risiko yang telah diketahui.
Pemetaan aplikasi dan dependensi: inventarisasi aplikasi SaaS, on-premise, dan cloud. Lakukan identifikasi pemilik aplikasi, kelompok pengguna, sensitivitas data, dan metode autentikasi yang tersedia.
Penentuan prioritas integrasi: dahulukan aplikasi yang memiliki dampak bisnis signifikan, risiko kredensial tinggi, serta dukungan protokol SSO yang memadai.
Pilot implementation: uji integrasi pada kelompok pengguna dan aplikasi terbatas untuk memvalidasi autentikasi, pengalaman pengguna, kebijakan akses, dan prosedur pemulihan.
Phased rollout: perluas integrasi berdasarkan prioritas dan hasil pilot, disertai komunikasi pengguna, dokumentasi, dan dukungan teknis.
Monitoring dan optimasi: pantau kegagalan login, aktivitas mencurigakan, perubahan hak akses, dan kendala integrasi untuk memperbaiki kebijakan secara berkelanjutan.
Pemetaan Arsitektur Directory Services (Active Directory/ LDAP)
Sebelum menerapkan centralized authentication, perusahaan perlu memahami bagaimana identitas pengguna dikelola dalam lingkungan yang sudah ada. Active Directory dan layanan directory berbasis LDAP, misalnya, dapat menjadi sumber informasi mengenai akun, grup, dan atribut pengguna yang dibutuhkan untuk integrasi identitas.
Pemetaan yang baik membantu mencegah akun duplikat, ketidaksesuaian atribut, dan pemberian akses berlebihan saat integrasi dilakukan. Perusahaan juga perlu menetapkan aturan sinkronisasi, kepemilikan data identitas, dan prosedur penanganan konflik akun.
Tidak semua aplikasi legacy mendukung federated SSO secara langsung. Untuk aplikasi semacam ini, tim IT perlu mengevaluasi opsi integrasi yang kompatibel dan memahami keterbatasannya sebelum menentukan pendekatan migrasi. Assessment awal perlu mencakup:
Identity source: menentukan direktori atau sistem yang menjadi sumber utama data identitas.
User dan group mapping: memetakan akun pengguna, grup departemen, dan kelompok akses yang relevan.
Role dan entitlement: mengidentifikasi aplikasi serta hak akses yang dibutuhkan setiap peran.
Application dependency: memeriksa ketergantungan aplikasi terhadap direktori, autentikasi lokal, akun layanan, atau mekanisme login khusus.
Identity lifecycle: memastikan proses onboarding, perubahan peran, dan off-boarding dapat diikuti dengan penyesuaian akses yang sesuai.
Sinkronisasi Protocol Standards: SAML 2.0, OAuth 2.0, dan OIDC
Keberhasilan enterprise SSO strategy tidak hanya bergantung pada identity platform. Setiap aplikasi juga harus mendukung metode integrasi yang sesuai. Tiga standar yang umum ditemui dalam arsitektur identitas modern adalah SAML 2.0, OAuth 2.0, dan OpenID Connect (OIDC).
Standar | Fungsi Utama | Peran dalam lingkungan enterprise |
SAML 2.0 | Bertukar pernyataan autentikasi dan atribut identitas berbasis XML | Banyak digunakan untuk federated SSO pada aplikasi enterprise berbasis web |
OAuth 2.0 | Kerangka otorisasi berbasis token | Memungkinkan aplikasi memperoleh akses terbatas ke resource sesuai izin yang diberikan |
OpenID Connect (OIDC) | Lapisan autentikasi identitas di atas OAuth 2.0 | Memungkinkan aplikasi memverifikasi identitas pengguna dan mendukung SSO modern |
Secara ringkas, SAML digunakan untuk menyampaikan pernyataan autentikasi dari identity provider kepada service provider. Sementara OAuth 2.0 dirancang untuk otorisasi, bukan sebagai protokol autentikasi pengguna yang dapat berdiri sendiri. OIDC menambahkan lapisan identitas di atas OAuth 2.0 agar aplikasi dapat memverifikasi pengguna.
Sebelum mengintegrasikan aplikasi, tim IT perlu memeriksa dukungan protokol, konfigurasi redirect atau endpoint, sertifikat dan validasi token, pemetaan atribut, masa berlaku sesi, serta mekanisme logout yang tersedia.
Jika sebuah aplikasi tidak mendukung standar federasi yang dibutuhkan, opsi integrasi alternatif perlu dievaluasi berdasarkan keamanan, kompatibilitas, dan kebutuhan operasional. Jangan menganggap seluruh aplikasi otomatis kompatibel dengan semua protokol SSO.
Pertanyaan Umum Seputar Enterprise SSO Strategy (FAQ)
1. Apa yang dimaksud dengan enterprise SSO strategy?
Enterprise SSO strategy adalah pendekatan terstruktur untuk memusatkan autentikasi dan mengelola akses pengguna ke berbagai aplikasi perusahaan melalui identity platform. Strategi ini mencakup integrasi aplikasi, standar autentikasi, kebijakan akses, dan tata kelola identitas, bukan hanya konfigurasi login tunggal.
2. Apa perbedaan enterprise SSO dengan SSO biasa?
Perbedaan utamanya terletak pada cakupan dan tata kelola implementasi. SSO secara umum memungkinkan pengguna mengakses beberapa aplikasi melalui satu proses autentikasi, sedangkan enterprise SSO strategy mencakup perencanaan integrasi skala organisasi, konsolidasi identitas, pengelolaan akses, dan konsistensi kebijakan keamanan lintas aplikasi.
3. Apakah Enterprise SSO sudah cukup untuk menerapkan Zero Trust?
Tidak. SSO memusatkan autentikasi, sedangkan Zero Trust mengharuskan akses dinilai berdasarkan identitas, konteks, risiko, dan kebijakan yang berlaku. SSO perlu dilengkapi dengan kontrol seperti MFA, least privilege, pemantauan, serta evaluasi risiko yang sesuai dengan kebutuhan organisasi.
4. Apa fungsi Adaptive Authentication dalam strategi SSO?
Adaptive Authentication menyesuaikan persyaratan autentikasi berdasarkan sinyal kontekstual dan risiko. Misalnya, kebijakan dapat meminta MFA ketika login berasal dari perangkat baru atau menunjukkan perubahan perilaku yang dinilai berisiko.
5. Apa peran identity federation dalam enterprise SSO?
Identity federation memungkinkan identity provider dan aplikasi bertukar informasi autentikasi melalui protokol yang disepakati. Mekanisme ini membantu aplikasi menerima hasil autentikasi dari identitas terpusat tanpa harus mengelola seluruh proses login secara terpisah.
6. Apakah enterprise SSO dapat digunakan untuk aplikasi SaaS dan on-premise?
Ya, selama aplikasi mendukung metode integrasi yang sesuai atau memiliki mekanisme integrasi alternatif yang layak. Dukungan aktual bergantung pada protokol, arsitektur aplikasi, dan konfigurasi identity platform.
7. Bagaimana cara memulai migrasi enterprise SSO tanpa mengganggu operasional?
Mulailah dengan assessment identitas dan inventarisasi aplikasi, kemudian petakan dependensi, prioritaskan integrasi, lakukan pilot, dan perluas penerapan secara bertahap. Siapkan pengujian, komunikasi pengguna, monitoring, serta rencana rollback dan akses darurat pada setiap tahap.
Sederhanakan & Amankan Identitas Perusahaan Anda Bersama CDT
Mengelola akses ke berbagai aplikasi enterprise membutuhkan keseimbangan antara kemudahan penggunaan dan perlindungan identitas. Dengan centralized SSO, perusahaan dapat menyederhanakan autentikasi dan mengurangi kebutuhan pengelolaan password terpusah. Sementara itu, Adaptive Authentication membantu menerapkan verifikasi tambahan ketika konteks dan risiko akses memerlukannya.
Okta menawarkan kemudahan bagi organisasi untuk mengelola aplikasi SaaS, on-premises, dan cloud sekaligus mengevaluasi arsitektur identity serta kebutuhan integrasi dan kebijakan keamanan sesuai standar industri.
CDT, bagian dari CTI Group, merupakan authorized partner Okta yang siap membantu kebutuhan enterprise SSO dan Adaptive Authentication perusahaan Anda. Konsultasikan kebuhan enterprise SSO strategy Anda dengan menghubungi tim CDT.
Penulis: Ervina Anggraini - Content Writer CTI Group