Aplikasi web dan API menjadi bagian penting dari operasional bisnis, mulai dari login pelanggan hingga transaksi digital. Namun, tidak semua permintaan yang masuk berasal dari pengguna asli. Bot berbahaya dapat mencuri kredensial, mengambil data secara massal, dan menyalahgunakan proses transaksi. Jika tidak terdeteksi, aktivitas ini berisiko mengganggu pengalaman pelanggan sekaligus menambah beban infrastruktur IT.
Lantas, bagaimana cara mencegah serangan bot aplikasi web tanpa menghambat aktivitas pengguna yang sah? Perusahaan perlu menggabungkan deteksi berbasis perilaku, pemantauan trafik, dan mitigasi yang sesuai dengan tingkat risiko.
Apa Itu Serangan Bot Aplikasi Web dan Mengapa Berbahaya?
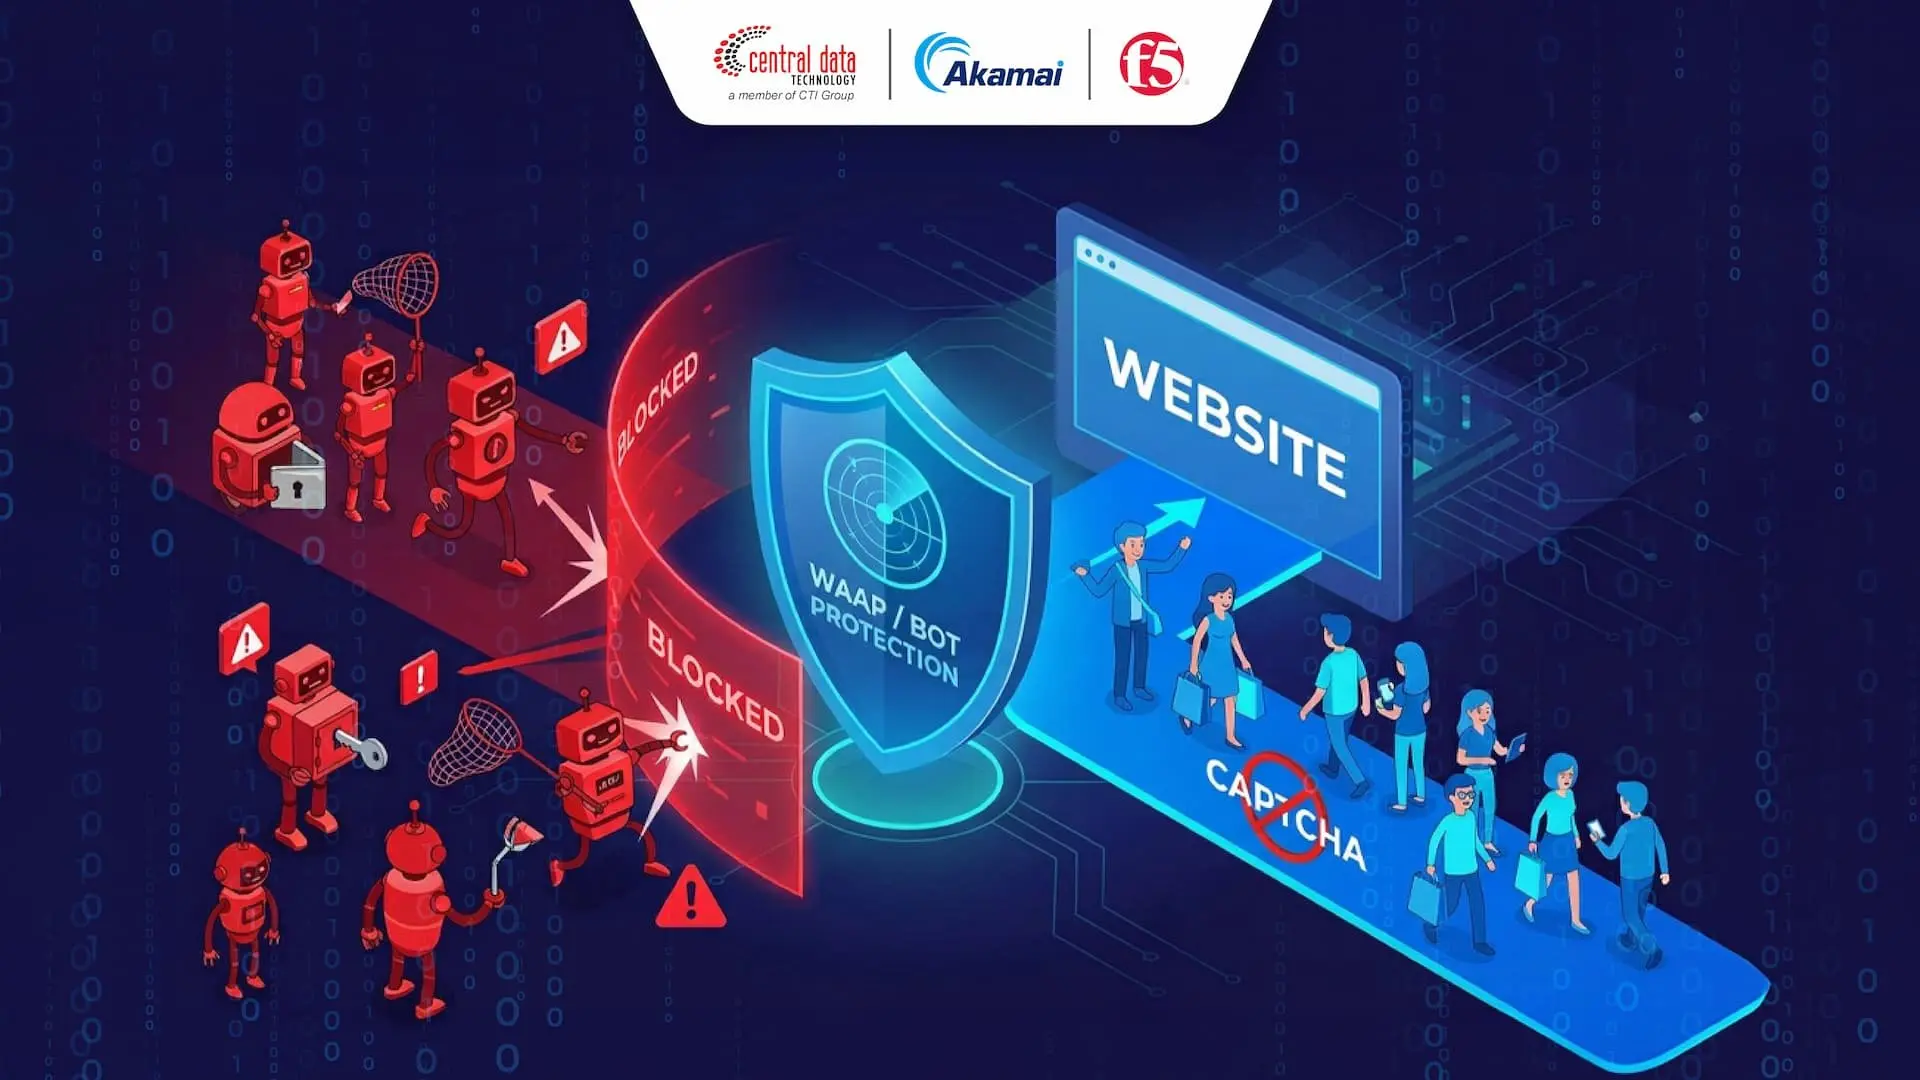
Serangan bot aplikasi web terjadi ketika program otomatis digunakan untuk menyalahgunakan aplikasi atau API. Bot modern dapat meniru perilaku pengguna, berpindah antaralamat IP melalui proxy, dan melewati sebagian mekanisme verifikasi. Akibatnya, pemblokiran IP saja tidak selalu cukup untuk membedakan bot berbahaya dari trafik asli.
Credential Stuffing dan Pembajakan Akun
Credential stuffing adalah serangan yang memanfaatkan kombinasi username dan password yang bocor untuk mencoba masuk ke berbagai akun secara otomatis. Jika berhasil, penyerang dapat mengambil alih akun, menyalahgunakan identitas pengguna, atau melakukan transaksi tanpa izin.
Web Scraping dan Manipulasi Transaksi
Bot juga dapat mengambil data produk dan harga secara massal (web scraping), membuat akun palsu, atau memborong stok. Aktivitas tersebut berpotensi merugikan bisnis, mengacaukan analitik, dan mengurangi ketersediaan produk bagi pelanggan asli.
Mengapa WAF Konvensional Tidak Selalu Cukup?
Web Application Firewall (WAF) melindungi aplikasi dengan menyaring permintaan berdasarkan aturan keamanan dan pola serangan. Namun, WAF yang hanya mengandalkan aturan statis, reputasi IP, atau rate limiting dapat kesulitan mengenali bot yang menyamarkan karakteristiknya agar terlihat seperti pengguna biasa.
CAPTCHA dan Gangguan pada Pengalaman Pengguna
CAPTCHA dapat membantu memverifikasi pengguna, tetapi bot tertentu mampu melewatinya dengan bantuan otomatisasi atau manusia. Tantangan yang terlalu sering juga dapat memperlambat proses login dan checkout, sehingga berpotensi menurunkan konversi.
Biaya Infrastruktur yang Membengkak
Trafik bot yang lolos dari penyaringan tetap menggunakan sumber daya aplikasi. Ketika volumenya meningkat, server dan bandwidth dapat terbebani oleh permintaan yang tidak memberikan nilai bisnis. Tim IT pun harus mengalokasikan waktu untuk menyelidiki lonjakan trafik dan menangani dampaknya.
Bagaimana Behavioral Analysis dan Machine Learning Mendeteksi Bot?
Bot management modern menggabungkan analisis perilaku, Machine Learning, reputasi jaringan, dan telemetri dari sisi klien untuk mengidentifikasi pola otomatisasi yang mencurigakan.
Analisis Perilaku dan Device Fingerprinting
Sistem menganalisis pola interaksi, karakteristik browser dan perangkat, serta konsistensi permintaan. Device fingerprinting membantu mengenali karakteristik perangkat, sedangkan analisis perilaku menilai apakah aktivitas tersebut menyerupai interaksi manusia atau otomatisasi.
Telemetri dari browser dan aplikasi mobile memberikan sinyal tambahan untuk mendeteksi bot yang menyamarkan identitasnya. Dengan menggabungkan beberapa indikator, sistem tidak hanya bergantung pada alamat IP atau User-Agent.
Mitigasi Sesuai Tingkat Risiko
Tidak semua trafik mencurigakan harus langsung diblokir. Sistem dapat menerapkan tindakan berbeda, seperti mengizinkan trafik tepercaya, memantau aktivitas yang belum pasti, memberikan tantangan tambahan, membatasi permintaan, atau memblokir bot berbahaya.
Mitigasi adaptif membantu menjaga keamanan tanpa menambah hambatan yang tidak perlu bagi pengguna asli.
Akamai dan F5 Distributed Cloud untuk Bot Protection
Akamai Bot Manager dan F5 Distributed Cloud Bot Defense menawarkan kemampuan deteksi dan mitigasi bot untuk kebutuhan aplikasi modern. Keduanya dapat dipertimbangkan dalam strategi keamanan perusahaan sesuai arsitektur, kebutuhan, dan cakupan perlindungan yang diperlukan.
Akamai Bot Manager: Deteksi di Edge Network
Akamai Bot Manager mendeteksi dan memitigasi bot berbahaya di edge network, membantu menyaring trafik sebelum mencapai infrastruktur aplikasi. Solusi ini menggunakan analisis perilaku, browser fingerprinting, dan AI untuk menilai permintaan serta menyesuaikan respons terhadap aktivitas bot.
Akamai juga menyediakan direktori bot yang diperbarui secara berkelanjutan dan opsi pengelolaan bot tepercaya. Dengan demikian, perusahaan dapat membedakan otomatisasi yang mendukung operasional dari aktivitas yang berpotensi merugikan.
F5 Distributed Cloud Bot Defense: Perlindungan Web, Mobile, dan API
F5 Distributed Cloud Bot Defense menggunakan analisis perilaku real-time, client-side telemetry, dan sinyal dari interaksi aplikasi untuk mendeteksi otomatisasi berbahaya. Perlindungannya mencakup aplikasi web, mobile, dan API.
Kemampuan ini membantu mengidentifikasi bot yang meniru pengguna asli serta menyesuaikan mitigasi ketika pola serangan berubah. Perusahaan dapat memperkuat perlindungan pada proses penting seperti login, transaksi, dan akses API tanpa selalu mengandalkan CAPTCHA.
Perbandingan WAF Tradisional dan Bot Protection Modern F5 & Akamai
Parameter | WAF dengan Aturan Statis | Bot Protection Modern |
Deteksi | Pola serangan, reputasi IP, dan aturan yang dikonfigurasi
| Analisis perilaku, telemetri klien, dan karakteristik perangkat
|
Pengalaman Pengguna | Verifikasi tambahan dapat menimbulkan hambatan
| Mitigasi dapat disesuaikan dengan tingkat risiko |
Cakupan | Bergantung pada fitur dan konfigurasi
| Dapat mencakup web, mobile, dan API |
Efisiensi Infrastruktur | Trafik bot yang lolos tetap diproses aplikasi
| Penyaringan di lapisan yang sesuai dapat mengurangi beban trafik bot
|
WAF dan bot management memiliki fungsi yang saling melengkapi. WAF membantu melindungi aplikasi dari berbagai serangan, sedangkan bot management menambahkan kemampuan untuk mengidentifikasi dan menangani otomatisasi berdasarkan perilaku.
Cara Mengimplementasikan Bot Management Tanpa Mengganggu Bisnis
Implementasi bertahap membantu perusahaan menguji efektivitas kebijakan keamanan sebelum menerapkannya secara menyeluruh.
Audit trafik: Petakan trafik pengguna, bot mesin pencari, integrasi mitra, dan bot yang berpotensi berbahaya. Prioritaskan endpoint yang menangani akun dan transaksi.
Uji kebijakan: Gunakan mode pemantauan jika tersedia untuk mengevaluasi hasil deteksi tanpa langsung memblokir trafik. Periksa kemungkinan false positive sebelum menerapkan penegakan.
Terapkan mitigasi bertahap: Mulai dari halaman login, checkout, payment gateway, dan API penting. Sesuaikan kebijakan berdasarkan risiko, lalu evaluasi hasilnya secara berkala.
Pantau volume bot berbahaya, percobaan login mencurigakan, keberhasilan transaksi, dan jumlah pengguna sah yang keliru terblokir. Evaluasi rutin membantu menjaga keseimbangan antara keamanan dan pengalaman pengguna.
FAQ Seputar Bot Management
Apakah bot management akan memblokir Googlebot?
Tidak harus. Solusi seperti Akamai dan F5 dapat membantu membedakan bot tepercaya dari otomatisasi berbahaya. Namun, perusahaan tetap perlu mengonfigurasi kebijakan yang tepat dan memvalidasi identitas bot agar proses crawling dan pengindeksan tidak terganggu.
Mengapa bot modern dapat melewati CAPTCHA?
Penyerang dapat menggunakan otomatisasi canggih atau bantuan manusia untuk menyelesaikan tantangan CAPTCHA. Analisis perilaku dan sinyal perangkat memberikan konteks tambahan sehingga deteksi tidak hanya bergantung pada verifikasi visual.
Bagaimana bot protection membantu menghemat biaya cloud?
Bot protection dapat memitigasi permintaan berbahaya sebelum mencapai aplikasi, bergantung pada arsitektur implementasinya. Hal ini membantu mengurangi penggunaan komputasi dan bandwidth untuk trafik yang tidak bernilai serta meringankan beban operasional tim IT.
Amankan Aplikasi Web dan API Bersama CDT
Serangan bot modern membutuhkan perlindungan yang lebih adaptif daripada pemblokiran IP atau CAPTCHA saja. Dengan menggabungkan pemantauan trafik, analisis perilaku, dan mitigasi berbasis risiko, perusahaan dapat melindungi akun, transaksi, serta sumber daya infrastruktur tanpa mengorbankan pengalaman pengguna.
Central Data Technology (CDT), bagian dari CTI Group, membantu perusahaan mengevaluasi kebutuhan keamanan aplikasi dan API melalui solusi Akamai dan F5 Distributed Cloud. Hubungi tim CDT untuk mendiskusikan strategi bot protection yang sesuai dengan kebutuhan bisnis Anda.
Penulis: Wilsa Azmalia Putri – Content Writer CTI Group